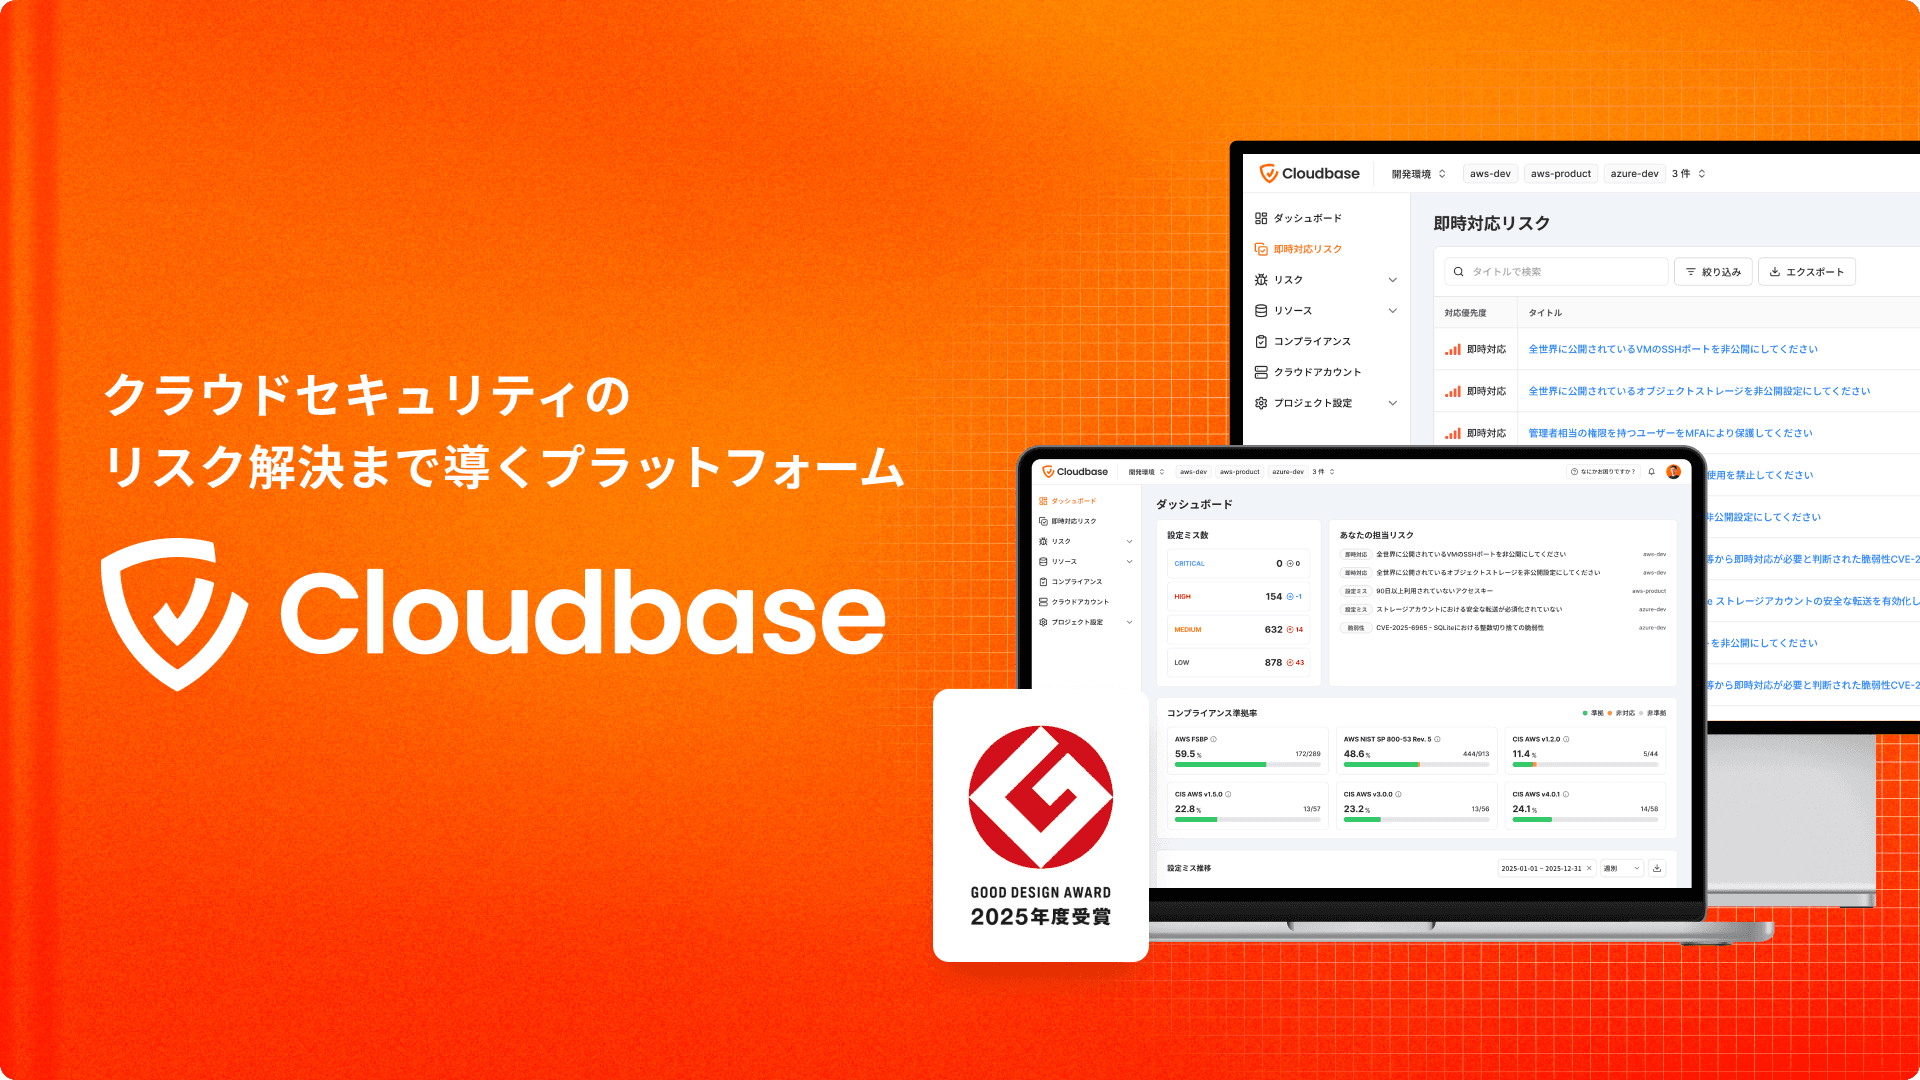
マルチクラウド環境の設定ミス・脆弱性・権限リスクを継続的に可視化し、検出から解決までの運用を支援します。
AWS
Microsoft Azure
Google Cloud
Oracle Cloud


POINT 01
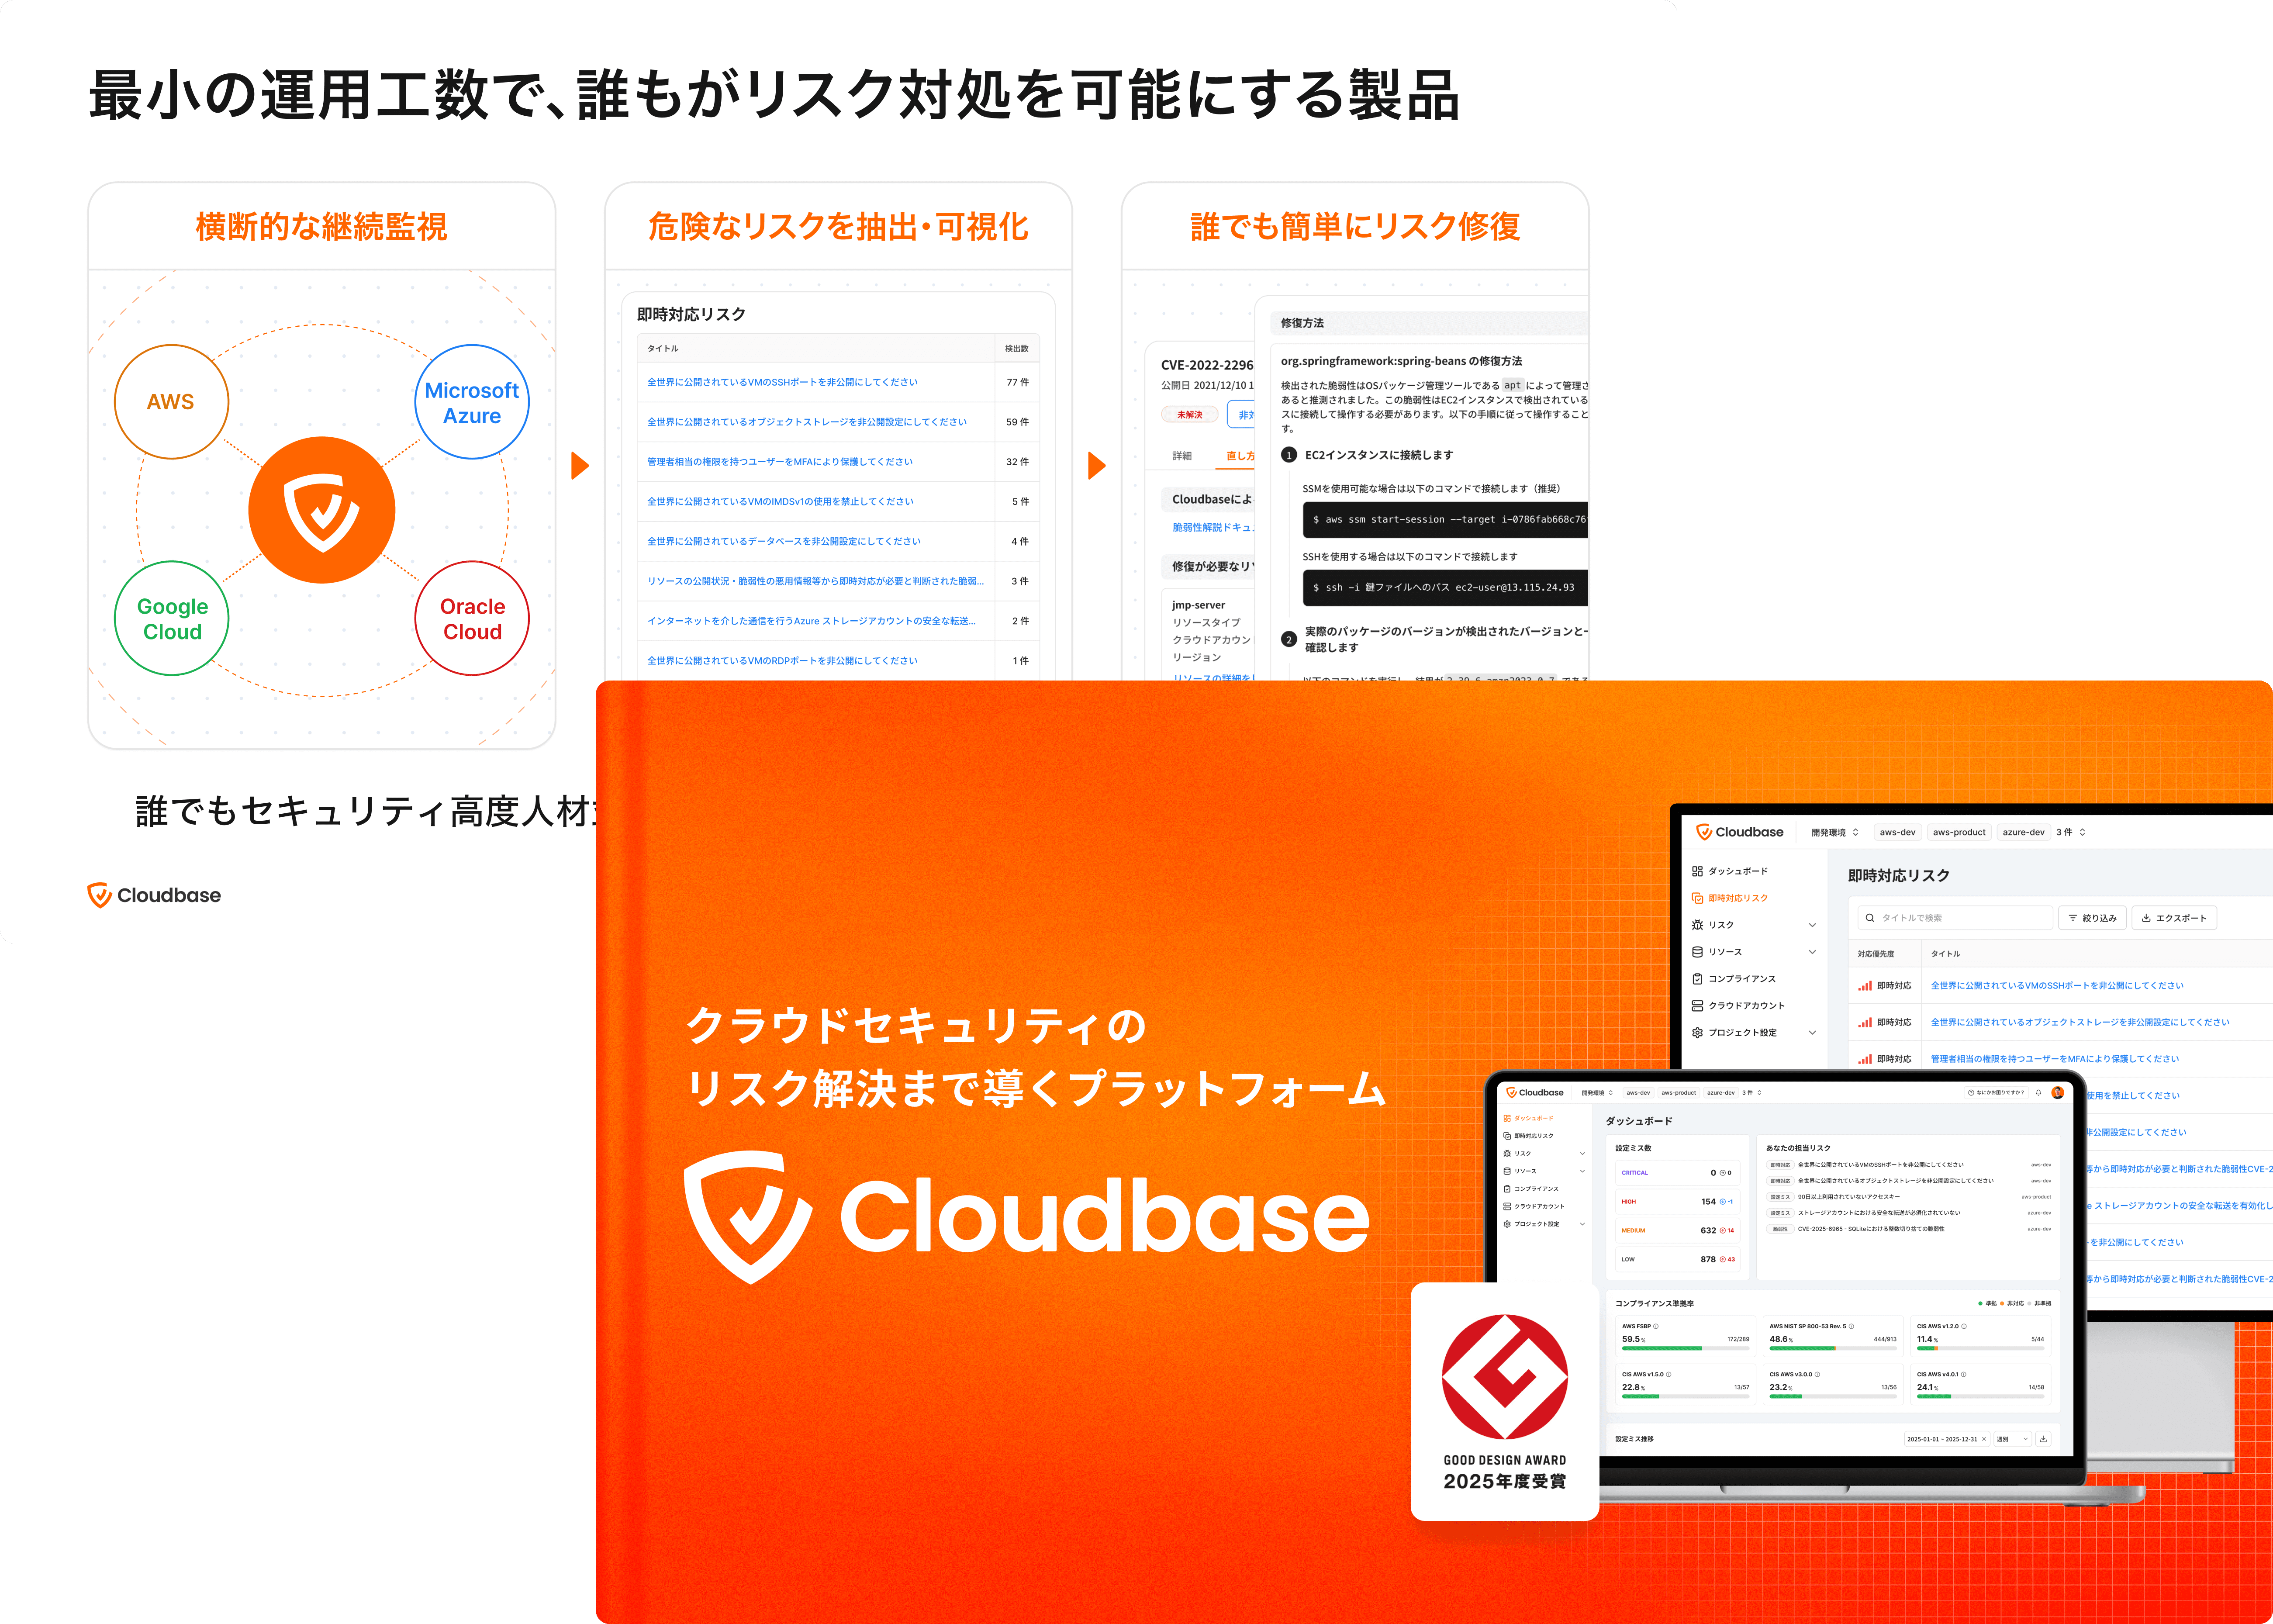
クラウド組織を連携するだけで、配下のクラウド環境(アカウントやプロジェクトなど)をまとめて把握。新たに追加された環境にも自動で追従し、管理漏れを防ぎます。

POINT 02
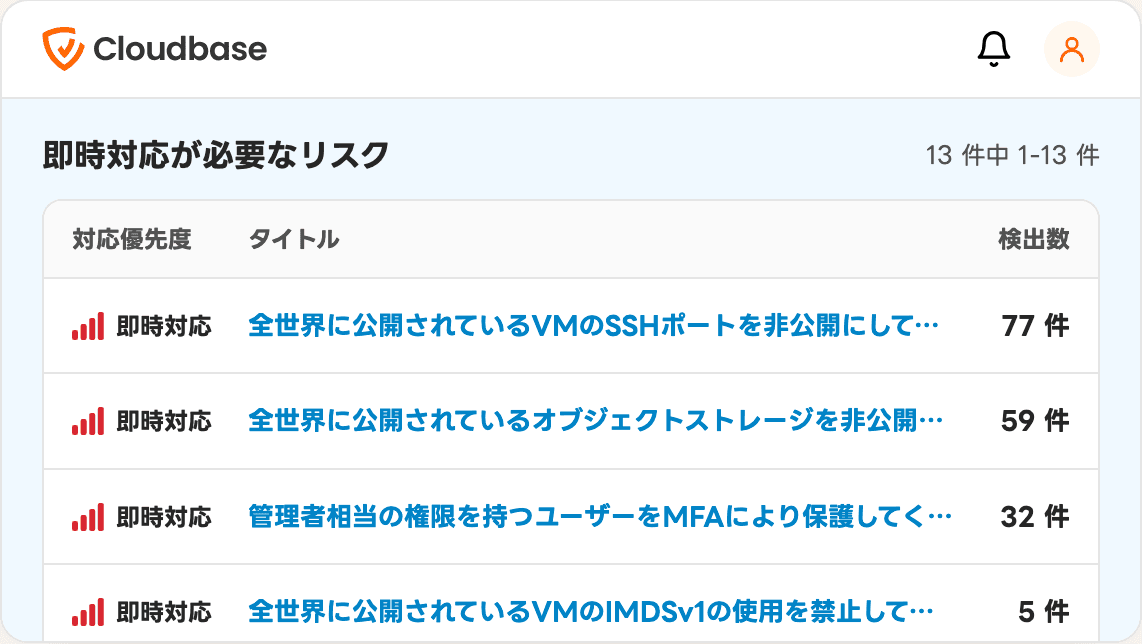
外部公開状況や権限設定、脆弱性など、複数の情報を組み合わせてリスクを評価します。数多くの検出結果から、特に緊急度が高いものを「即時対応リスク」として明確にします。
POINT 03
主要なリスクについて、リスクの影響範囲や、推奨コマンドを含む具体的な修正手順を解説したドキュメントを提供。セキュリティの専門家でなくても、スムーズに修正を進められます。
テクニカルサポートに直接相談できる
製品の使い方や検出されたリスクへの対応方針などを、Cloudbaseのテクニカルサポートに相談できます。リスクを修正する現場担当者から直接問い合わせることも可能です。

機能例
Cloudbaseが提供する機能
検出リスクのトリアージ
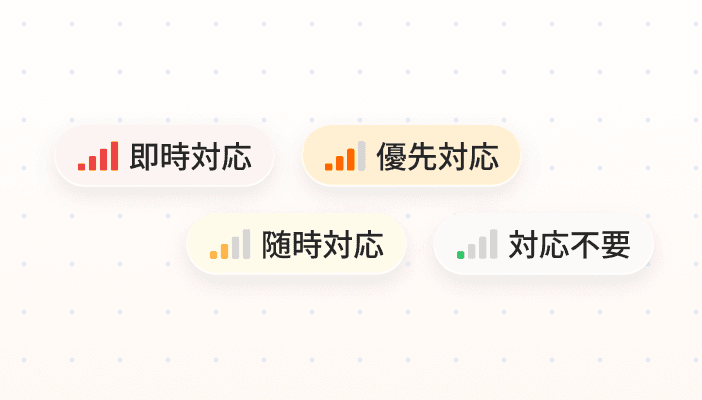
検出したリスクの危険度を複合的に判別し、すぐに対応が必要なリスクをピックアップ。どのリスクから対応すべきか優先順位が一目でわかります。

リソースマップの可視化
VPC内に存在するリソースをグラフで可視化。どのリソースが何の用途に使用されているかを確認でき、リスク対応時の影響範囲を把握することができます。
コンプライアンス準拠率の可視化
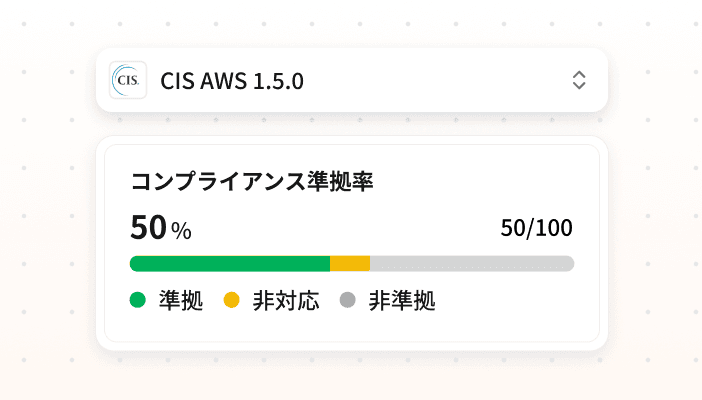
CISベンチマークやNISTのフレームワークなど、各コンプライアンスの準拠率を可視化します。準拠していないリスク項目もわかるため、重点的に対策できます。

SSVCによる優先度付け
CVSSに加えて、攻撃されやすさや実際の悪用事例などを踏まえて判断する「SSVC」による脆弱性トリアージを導入。狙われやすい脆弱性を見極め、迅速な対応につなげます。

SBOM対応
脆弱性スキャンが実行されているリソースについて、SBOMファイルをダウンロードできます。SBOMを活用したソフトウェア管理を実現します。

ソフトウェアコンポーネント
利用しているOS・ミドルウェア・ライブラリをSBOMとして一覧化し、既知の脆弱性と紐づけて管理。影響を受けるワークロードを把握できます。
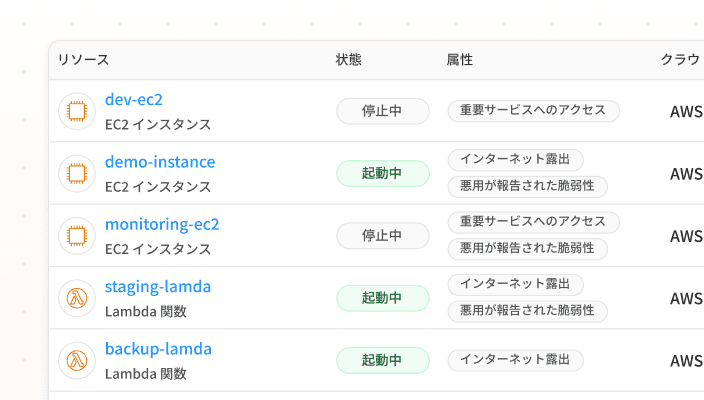
リソース管理(インベントリ機能)
すべてのクラウド環境におけるワークロードやその他のリソースを一覧で可視化し、一元管理できます。リスクのあるリソースの特定や、不要なリソースの整理・最適化に役立ちます。

ユーザー・ロールの管理
クラウド上のユーザーを一覧化し、最終使用日やAWSタグなどの諸条件で絞り込みができます。適切な権限管理やアカウント管理を促進します。
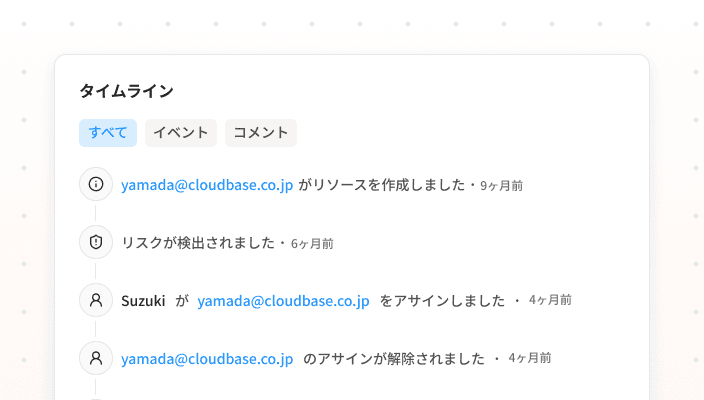
リスク対応状況の確認
リスクごとに対応する担当者をアサインでき、進捗や対応状況をタイムライン上で確認できます。リスク解決までのタスク管理もCloudbase上で完結します。
導入事例
Cloudbaseの導入事例
マルチクラウド環境のリスク対応を、Cloudbaseで進めている企業の事例です。
導入事例一覧へ